WireGuard

- 671.00 Rezensionen
- 4,4
- Downloads
- 10.000.000+
 Analyse von Appgk
Ich habe WireGuard als Werkzeug für sichere VPN-Tunnel ausprobiert und dabei schnell gemerkt, dass die App zwei sehr unterschiedliche Seiten hat: Sie wirkt auf dem Smartphone angenehm schlank, verlangt bei der Einrichtung aber ein wenig technisches Verständnis. Wer bereits eine fertige Konfiguration besitzt, kommt meist zügig ans Ziel. Wer erwartet, dass die Anwendung automatisch einen passenden VPN-Dienst findet, wird dagegen an der falschen Stelle suchen.
Genau darin liegt der wichtigste Punkt meiner Einschätzung: WireGuard ist keine typische VPN-App mit Serverliste, Länderkarte und großem Startknopf. Sie ist der mobile Teil eines VPN-Systems, das mit sogenannten Tunneln arbeitet. Diese Tunnel müssen vorhanden sein, bevor die Verbindung sinnvoll genutzt werden kann. Für mich fühlt sich das weniger wie eine klassische Endkunden-App und mehr wie ein präzises Netzwerkwerkzeug an.
Die Anwendung stammt vom WireGuard Development Team, gehört im Play Store zur Kategorie Werkzeuge und ist kostenlos erhältlich. Sie richtet sich an Nutzer, die eine vorhandene WireGuard-Konfiguration auf ihrem Android-Gerät verwenden möchten. Mit einer durchschnittlichen Bewertung von 4,4 bei rund 21.000 Bewertungen und über 10 Millionen Installationen ist sie dennoch weit verbreitet. Die Altersfreigabe liegt bei USK ab 0 Jahren, was aber nichts daran ändert, dass die technischen Begriffe für Einsteiger zunächst ungewohnt sein können.
Einrichtung, typische Stolperstellen und mein Arbeitsablauf
Ich beschreibe hier, wie sich WireGuard im täglichen Umgang anfühlt: Die Oberfläche bleibt auf die Tunnelverwaltung konzentriert, während die eigentliche Orientierung davon abhängt, ob die Profile verständlich benannt sind. Für mich macht eine klare Reihenfolge beim Prüfen den Unterschied, besonders wenn mehrere Zugänge eingerichtet sind. Als Nächstes geht es darum, welche Anforderungen diese knappe Bedienung an unterschiedliche Fähigkeiten und Nutzungssituationen stellt.
Warum der erste Start nicht wie bei anderen VPN-Apps funktioniert
Beim ersten Öffnen erwartet WireGuard nicht unbedingt, dass ich einfach einen Anbieter auswähle. Stattdessen muss ich einen Tunnel einrichten oder eine Konfiguration importieren. Das kann eine Datei sein, ein QR-Code oder eine manuell angelegte Konfiguration. Welche Variante sinnvoll ist, hängt davon ab, wie der VPN-Zugang bereitgestellt wurde.
Das ist die erste Stelle, an der viele Nutzer hängen bleiben. Ein QR-Code vom eigenen Server lässt sich bequem einlesen, während eine Konfigurationsdatei eher für den Austausch zwischen Computer und Smartphone geeignet ist. Wer nur die Zugangsdaten eines gewöhnlichen VPN-Abonnements besitzt, kann sie nicht automatisch in eine beliebige WireGuard-Konfiguration verwandeln. Dafür braucht es die passende Konfiguration des jeweiligen Dienstes oder Servers.
Ich würde deshalb vor der Installation klären, woher der Tunnel kommen soll. Betreibst du einen eigenen WireGuard-Server, sollte die mobile Konfiguration bereits vorbereitet sein. Nutzt du einen VPN-Anbieter, brauchst du dessen WireGuard-Profil. Ohne diese Grundlage ist die App zwar installiert, aber noch nicht wirklich einsatzbereit.
Weitere Nachrichten zum Lesen
Alle Nachrichten anzeigen


Die wichtigsten Prüfungen vor dem ersten Verbinden
Bei der Einrichtung lohnt es sich, nicht sofort mehrfach auf den Verbindungsschalter zu tippen. Ich prüfe zuerst, ob der Tunnel einen eindeutigen Namen hat und ob die Konfiguration vollständig importiert wurde. Danach achte ich darauf, ob das Smartphone die VPN-Verbindung grundsätzlich bestätigen darf. Android zeigt bei einer neuen VPN-Verbindung normalerweise eine Systemabfrage an; ohne diese Freigabe kann kein Tunnel aktiv werden.
Ein weiterer sinnvoller Test ist der Wechsel zwischen WLAN und mobilen Daten. Funktioniert der Tunnel nur in einem der beiden Netze, deutet das nicht automatisch auf einen Fehler in WireGuard hin. Öffentliche WLANs, Hotelnetzwerke oder Unternehmensnetze können VPN-Verkehr unterschiedlich behandeln. Ich teste deshalb zuerst mit einer bekannten, stabilen Verbindung, bevor ich die Konfiguration ändere.
Die besten Aspekte von WireGuard
Das solltest du über WireGuard wissen
Besonders hilfreich finde ich, dass sich ein Tunnel nicht nur nach Gefühl beurteilen lässt. Nach dem Einschalten sollte ich prüfen, ob tatsächlich Daten übertragen werden und ob das gewünschte Ziel erreichbar ist. Ein aktiv wirkender Schalter allein beweist noch nicht, dass der gesamte Datenverkehr den vorgesehenen Weg nimmt. Für die Praxis bedeutet das: Eine Webseite öffnen, eine Anwendung testen und anschließend die Tunnelinformationen ansehen.
Importieren statt abtippen
Wenn eine Konfigurationsdatei oder ein QR-Code verfügbar ist, würde ich immer den Import bevorzugen. Manuelles Abtippen ist fehleranfällig, besonders bei langen Schlüsseln, Endpunkten und Adressbereichen. Ein einziges fehlendes Zeichen kann dazu führen, dass der Tunnel zwar gespeichert wird, aber keine Verbindung aufbaut.
Beim QR-Code achte ich darauf, dass er von einer vertrauenswürdigen Quelle stammt. Ein VPN-Tunnel ist nicht automatisch sicher, nur weil WireGuard verwendet wird. Die Sicherheit hängt auch davon ab, welchem Server ich vertraue und wie die Konfiguration erstellt wurde. Ich würde daher keinen unbekannten QR-Code importieren, nur weil er eine schnelle Lösung verspricht.
Bei einer Datei ist es ähnlich: Ich kontrolliere den Dateinamen und die Herkunft, bevor ich sie öffne. Wenn mehrere Tunnel vorhanden sind, benenne ich sie verständlich, etwa nach dem Einsatzort oder dem Zweck. Das klingt nebensächlich, spart später aber Zeit, wenn ich zwischen einem Heimserver, einem Arbeitszugang und einem privaten VPN unterscheiden muss.
Was die Tunnelangaben praktisch bedeuten
Die Begriffe in einer WireGuard-Konfiguration können zunächst abschreckend wirken. Für die tägliche Nutzung muss ich jedoch nicht jede technische Einzelheit verstehen. Wichtig ist vor allem die Unterscheidung zwischen dem eigenen Gerät, dem Gegenüber und dem Ziel, über das der Datenverkehr laufen soll.
Der sogenannte Peer ist vereinfacht gesagt die Gegenstelle des Tunnels. Der Endpunkt beschreibt, wo diese Gegenstelle erreichbar ist. Bei den erlaubten IP-Bereichen wird festgelegt, welcher Verkehr durch den Tunnel gehen darf. Genau hier entsteht ein wichtiger Unterschied zwischen einem Tunnel für das gesamte Gerät und einem Tunnel, der nur bestimmte interne Ziele erreicht.
Screenshots
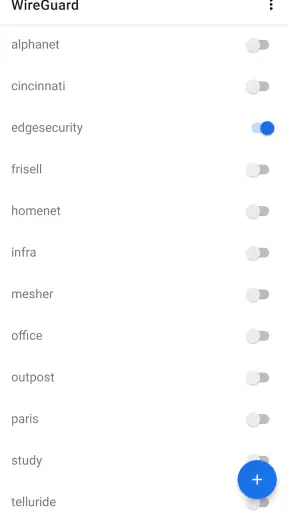
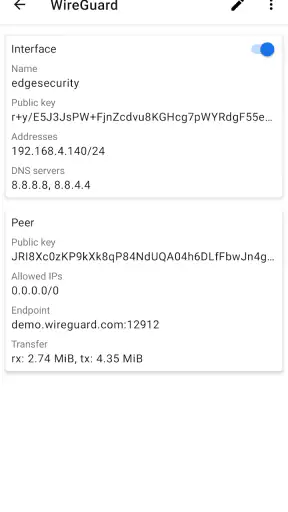
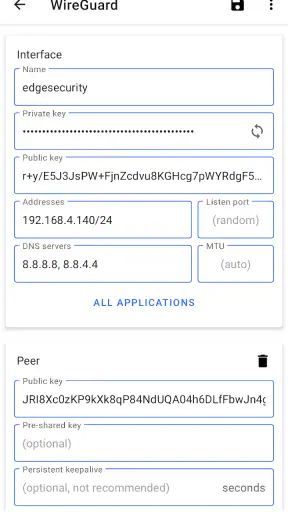
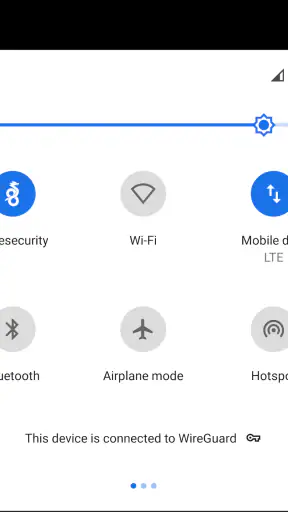
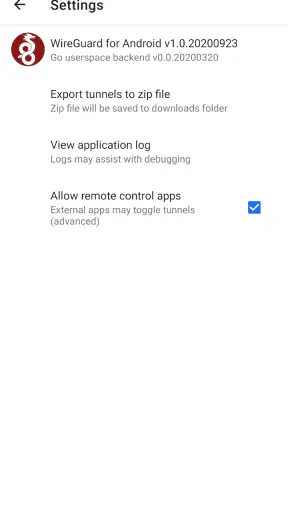
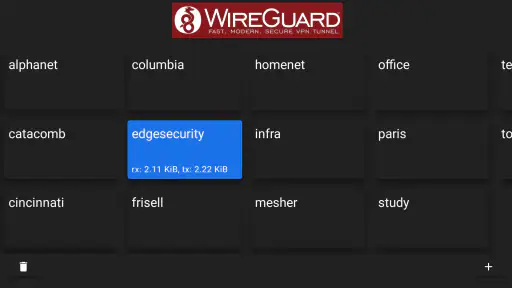
Wenn ich unterwegs auf einen Heimserver zugreifen möchte, soll möglicherweise nur der private Netzwerkbereich durch WireGuard laufen. Für einen vollständigen VPN-Zugang kann dagegen eine weiter gefasste Route vorgesehen sein. Diese Entscheidung gehört zur Konfiguration und lässt sich nicht sinnvoll durch blindes Umschalten in der App ersetzen.
Wenn der Tunnel nicht verbindet
Bleibt die Verbindung aus, gehe ich schrittweise vor. Zuerst prüfe ich, ob die Konfiguration wirklich aktiviert wurde. Danach kontrolliere ich, ob die Gegenstelle erreichbar ist und ob der Endpunkt korrekt geschrieben wurde. Ein häufiger Denkfehler ist, die lokale App zu verdächtigen, obwohl der Server ausgeschaltet ist oder die Gegenstelle keine Verbindung annimmt.
Auch die Uhrzeit des Geräts kann bei verschlüsselten Verbindungen eine Rolle spielen. Eine stark falsche Systemzeit kann Sicherheitsprüfungen und Verbindungen stören. Deshalb lohnt sich ein Blick auf die automatische Zeit- und Zeitzoneneinstellung, bevor ich die gesamte Konfiguration neu erstelle.
Wenn der Tunnel kurz funktioniert und dann scheinbar stillsteht, prüfe ich, ob überhaupt Daten fließen. Manche Verbindungen bleiben im Hintergrund aktiv, obwohl gerade keine sichtbare Aktivität stattfindet. Umgekehrt kann ein leerer Datenzähler darauf hinweisen, dass zwar ein Profil ausgewählt wurde, aber kein nutzbarer Verkehr die Gegenstelle erreicht.
Ein Alltagsszenario: Zugriff auf das eigene Heimnetz
Ein realistischer Einsatz ist für mich der Zugriff auf Geräte im heimischen Netzwerk, während ich unterwegs bin. Ich könnte damit beispielsweise eine interne Weboberfläche oder einen privaten Dienst erreichen, ohne diese direkt ins öffentliche Internet zu stellen. In diesem Fall muss die Konfiguration nicht zwingend den gesamten Datenverkehr über das Zuhause leiten. Es reicht oft, die passenden internen Netzwerkbereiche durch den Tunnel zu führen.
Der Vorteil dieser Lösung ist, dass andere Verbindungen des Smartphones normal weiterlaufen können. Webseiten und Streaming müssen dann nicht zwangsläufig über den Heimanschluss gehen. Das kann die Nutzung angenehmer machen, setzt aber voraus, dass die Routen auf dem Server und im Tunnelprofil zusammenpassen.
Wenn ich dagegen möchte, dass unterwegs möglichst sämtlicher Datenverkehr über eine vertrauenswürdige Gegenstelle läuft, braucht es eine entsprechend andere Konfiguration. Das ist kein Schalter, den ich pauschal für jede Situation empfehlen würde. Ein vollständiger Tunnel kann sinnvoll sein, bringt aber zusätzliche Abhängigkeiten vom Server, seiner Internetverbindung und seiner Erreichbarkeit mit sich.
Verbindung unterwegs und Verhalten im Hintergrund
Für den Alltag finde ich es praktisch, dass ich einen Tunnel gezielt aktivieren und wieder deaktivieren kann. Ich würde ihn nicht automatisch für jede Situation einschalten, ohne vorher zu wissen, welche Route eingerichtet wurde. Ein Tunnel zum Heimnetz hat einen anderen Zweck als ein vollständiger VPN-Zugang, und beide können sich beim Surfen unterschiedlich anfühlen.
Wenn eine Verbindung beim Wechsel vom WLAN zu mobilen Daten abbricht, starte ich nicht sofort mit einer neuen Konfiguration. Zuerst trenne ich den Tunnel sauber und aktiviere ihn im neuen Netz erneut. Danach teste ich eine konkrete Zieladresse. Dieses einfache Vorgehen verhindert, dass mehrere vermutete Fehler gleichzeitig verändert werden und am Ende unklar bleibt, was tatsächlich geholfen hat.
Bei längeren Sitzungen beobachte ich außerdem, ob die Gegenstelle erreichbar bleibt. Ein Smartphone kann in den Energiesparmodus wechseln, ein WLAN kann die Verbindung neu aushandeln oder ein Router kann eine inaktive Verbindung anders behandeln. Solche Ereignisse sehen aus Sicht des Nutzers schnell wie ein App-Fehler aus, obwohl sie außerhalb der Anwendung entstehen.
Wann eine andere VPN-App besser passt
Wer einen möglichst einfachen Einstieg sucht, ist mit einer klassischen VPN-App eines Anbieters oft besser bedient. Dort gibt es normalerweise vorbereitete Server, eine Anmeldung und eine Auswahl nach Standort oder Zweck. WireGuard ist im Vergleich dazu transparenter und kontrollierbarer, aber eben nicht so bequem, wenn ich noch keinen Zugang und keine fertige Konfiguration besitze.
Auch für Nutzer, die regelmäßig zwischen vielen öffentlichen VPN-Standorten wechseln möchten, ist diese App nicht automatisch die bequemste Wahl. WireGuard verwaltet Tunnelprofile, nicht eine komfortable Sammlung von Ländern und Streaming-Zielen. Seine Stärke liegt eher darin, eine konkrete Verbindung sauber und ressourcenschonend zu nutzen.
Für technisch versierte Nutzer ist genau diese Begrenzung ein Vorteil. Ich bekomme keine überladene Oberfläche und keine unnötige Auswahl, sondern konzentriere mich auf die Verbindung, die ich tatsächlich brauche. Wer dagegen nur vor Reisen eine schnelle Standortauswahl sucht, sollte die Arbeitsweise eines klassischen VPN-Anbieters bevorzugen.
Datenschutz ist mehr als das VPN-Symbol
Ein aktiver Tunnel kann den Transportweg absichern, löst aber nicht jedes Datenschutzproblem. Der Betreiber der Gegenstelle kann weiterhin sehen, welche Verbindungen dort ankommen, und der Zielanbieter erkennt die Anfrage aus seiner eigenen Perspektive. Deshalb würde ich WireGuard nicht als magische Unsichtbarkeit verstehen.
Die App selbst ist nur ein Teil des Systems. Entscheidend sind die Serverkonfiguration, die Vertrauenswürdigkeit des Betreibers und die Frage, welche Routen tatsächlich durch den Tunnel laufen. Gerade bei einem privaten Heimserver kann ich die Gegenstelle besser einordnen als bei einem unbekannten Zugang aus dem Internet. Bei fremden Konfigurationen prüfe ich daher besonders sorgfältig, wer sie bereitstellt.
Ein weiterer praktischer Punkt ist die Namensauflösung. Wenn interne Namen im Heimnetz funktionieren sollen, muss die Konfiguration beziehungsweise das Netzwerk dafür passend eingerichtet sein. Erreicht der Tunnel zwar eine interne IP-Adresse, aber keine internen Namen, liegt das nicht zwingend an WireGuard. Dann sollte ich die DNS-Einstellungen und die Netzwerktopologie prüfen, statt den Tunnel vorschnell zu löschen.
Fehlerbehebung ohne unnötiges Zurücksetzen
Mein bevorzugter Wiederherstellungsablauf beginnt mit kleinen Änderungen. Ich schalte den Tunnel aus, prüfe das aktuelle Netz und aktiviere ihn erneut. Danach vergleiche ich, ob sich die übertragenen Daten verändern und ob die Gegenstelle reagiert. Erst wenn diese Schritte nichts bringen, importiere ich die Konfiguration erneut.
Das Löschen und Neuerstellen eines Profils ist nicht immer die beste erste Maßnahme. Dabei kann ich eine funktionierende Einstellung verlieren und einen neuen Tippfehler einbauen. Besser ist es, die ursprüngliche Datei oder den QR-Code aufzubewahren und Änderungen nachvollziehbar vorzunehmen. Bei mehreren Profilen hilft eine klare Benennung, damit ich nicht versehentlich den falschen Tunnel teste.
Wenn nur ein bestimmtes Ziel nicht erreichbar ist, teste ich zuerst andere Ziele, die über dieselbe Gegenstelle laufen sollten. Funktioniert der allgemeine Zugang, aber ein einzelner Dienst nicht, liegt die Ursache wahrscheinlich bei der Route, dem Zielgerät oder dem Dienst selbst. Funktioniert überhaupt nichts, sind Endpunkt, Serverstatus und Schlüsselkonfiguration die naheliegenderen Prüfstellen.
Die aktuelle Ausgabe und Gerätekompatibilität
WireGuard wurde am 13.10.2019 veröffentlicht und läuft laut Angabe auf Android ab Version 7.0. Die aktuelle Version ist 1.0.20260315. Für die Entscheidung ist das vor allem dann wichtig, wenn ich ein älteres Smartphone weiterverwenden möchte. Auf einem kompatiblen Gerät sollte ich trotzdem prüfen, ob das System noch zuverlässig gepflegt wird und ob Netzwerkfunktionen des Herstellers ungewöhnlich stark eingeschränkt werden.
Die große Verbreitung spricht dafür, dass die Anwendung nicht nur für eine kleine Gruppe von Serveradministratoren interessant ist. Trotzdem würde ich die Zahl der Installationen nicht mit einfacher Bedienung verwechseln. Viele Nutzer installieren WireGuard als Bestandteil einer Anleitung für einen bestimmten Server oder Anbieter. Die Qualität der eigenen Erfahrung hängt deshalb stark davon ab, wie gut diese Anleitung die Konfiguration und die Fehlerprüfung erklärt.
Mein praktisches Urteil
Ich empfehle WireGuard vor allem dann, wenn du bereits einen passenden Tunnel hast oder gezielt auf einen privaten beziehungsweise selbst verwalteten VPN-Zugang zugreifen möchtest. Die App bleibt übersichtlich, arbeitet ohne Kaufpreis und konzentriert sich auf ihre eigentliche Aufgabe. Besonders überzeugend finde ich die klare Trennung zwischen Tunnelprofil und Verbindung: Ich kann verschiedene Zugänge verwalten, ohne dass die Oberfläche mit unnötigen Funktionen überladen wird.
Die größte Stärke ist zugleich die wichtigste Hürde: WireGuard macht die Verbindung präzise, aber nicht automatisch. Du solltest wissen, woher die Konfiguration kommt, welche Ziele durch den Tunnel erreichbar sein sollen und wer die Gegenstelle betreibt. Wer diese drei Fragen beantworten kann, erhält ein sehr brauchbares Werkzeug für Android.
Für spontane Standortwechsel, eine geführte Serverauswahl oder eine Einrichtung ohne technische Vorbereitung würde ich eine klassische Anbieter-App wählen. Für den Zugriff auf das eigene Netzwerk, eine konkrete Serververbindung oder eine kontrollierte VPN-Struktur ist WireGuard dagegen eine überzeugende Lösung. Ich würde es Freunden empfehlen, die bereit sind, die Einrichtung einmal sorgfältig zu verstehen, statt nur auf einen großen Verbindungsknopf zu vertrauen.
Unterm Strich ist WireGuard keine VPN-App, die mir jede Entscheidung abnimmt. Gerade deshalb kann sie im richtigen Szenario zuverlässiger und angenehmer sein als eine überladene Alternative. Wenn der Tunnel sauber vorbereitet ist, erledigt die Anwendung ihre Aufgabe unauffällig. Wenn etwas nicht funktioniert, hilft weniger blindes Neuinstallieren und mehr systematisches Prüfen von Konfiguration, Gegenstelle, Route und Netzwerk.
Häufig gestellte Fragen zu WireGuard
Was ist WireGuard und wofür wird die App verwendet?
WireGuard ist ein modernes VPN-Protokoll und eine dazugehörige App, mit der sich eine verschlüsselte Verbindung zwischen Ihrem Android- oder iOS-Gerät und einem VPN-Server herstellen lässt. Dadurch können Daten unterwegs besser vor fremden Blicken geschützt werden. Die App selbst ist jedoch kein VPN-Anbieter: Für die Nutzung benötigen Sie eine passende Konfigurationsdatei oder Zugangsdaten von einem eigenen Server beziehungsweise einem VPN-Dienst.
Ist WireGuard kostenlos und benötigt man ein Konto?
Die offiziellen WireGuard-Apps für Android und iOS können in der Regel kostenlos installiert und verwendet werden. Ein eigenes WireGuard-Konto ist nicht zwingend erforderlich, da die App hauptsächlich zur Verwaltung von VPN-Konfigurationen dient. Kosten können allerdings entstehen, wenn Sie einen kommerziellen VPN-Anbieter nutzen oder einen eigenen Server mieten. Vor dem Download sollten Sie daher prüfen, woher Sie die Serverdaten erhalten.
Wie richtet man WireGuard auf Android oder iOS ein?
Nach der Installation müssen Sie eine VPN-Konfiguration hinzufügen. Das funktioniert je nach Anbieter durch das Scannen eines QR-Codes, den Import einer Datei oder durch manuelle Eingabe der Schlüssel und Serverdaten. Anschließend wählen Sie den gewünschten Tunnel aus und erlauben dem Betriebssystem, eine VPN-Verbindung einzurichten. Ohne gültige Konfiguration kann WireGuard keine Verbindung herstellen.
Wie sicher ist WireGuard im Vergleich zu anderen VPN-Lösungen?
WireGuard gilt als sehr sicher und verwendet moderne Verschlüsselungsverfahren mit einer vergleichsweise schlanken technischen Struktur. Das kann die Prüfung des Protokolls erleichtern und sorgt häufig für schnelle Verbindungen. Trotzdem hängt die tatsächliche Sicherheit auch vom VPN-Anbieter, der Serverkonfiguration und dem Umgang mit Ihren privaten Schlüsseln ab. WireGuard schützt außerdem nicht automatisch vor Phishing, Schadsoftware oder unsicheren Webseiten.
Welche Nachteile oder Einschränkungen hat WireGuard?
WireGuard ist leistungsfähig, aber nicht für jeden Nutzer gleichermaßen unkompliziert. Die App bietet keinen integrierten Serverkatalog und normalerweise auch keinen eigenen VPN-Dienst, sodass die Einrichtung technisches Verständnis oder Zugangsdaten eines Anbieters erfordert. Außerdem können falsch konfigurierte Tunnel den Internetzugriff blockieren oder bestimmte lokale Dienste beeinträchtigen. Wer eine einfache Lösung mit automatischer Serverauswahl sucht, findet kommerzielle VPN-Apps möglicherweise komfortabler.